Die richtigen Systeme zuerst
Dringende Prüfungen, unbekannte Versionen und überfällige Maßnahmen erkennen und die zugehörigen Belege öffnen.
DER CIRCL-DIENST FÜR FIRMENVERANTWORTLICHE
Firmeninventar, Schwachstellenprüfungen und zuständige Ansprechpartner in einem von CIRCL betriebenen Firmenbereich. Handlungsbedarf erkennen, nächste Schritte zuweisen und als Team erreichbar bleiben.
Was die Schwachstellen dazu sagen
Entwicklungs- & PilotphaseMit einem Kontakt und einer Domain beginnen. Das Inventar im eigenen Tempo ergänzen.

Produktansicht · synthetische Daten
Betrieben von CIRCL
CIRCL ist das CERT für die Privatwirtschaft und Kommunen in Luxemburg. Das Gesetz vom 5. Mai 2026 zur Umsetzung von NIS2 nennt CIRCL als CSIRT; Artikel 9 benennt CIRCL als Koordinator für die koordinierte Offenlegung von Schwachstellen. Wir scannen nach Schwachstellen und unterstützen den freiwilligen Informationsaustausch, damit Organisationen frühzeitig handeln können.
Konkreter Nutzen für Ihr Team
Bei einer Meldung die erfassten Systeme und Versionen, die nötigen Belege und den richtigen Verantwortlichen finden. Klein anfangen und die Angaben ergänzen, die Ihrer Firma helfen.
Dringende Prüfungen, unbekannte Versionen und überfällige Maßnahmen erkennen und die zugehörigen Belege öffnen.
Verantwortliche und Notfallkontakte an einem Ort erfassen. Regelmäßige Bestätigungen helfen, diese Angaben aktuell zu halten.
NetBox behalten oder einen CSV-Import prüfen. Ein Kontakt und eine Domain oder ein Netz reichen für den Einstieg.
Echte Probleme. Mit einem Augenzwinkern.
Erfundene Sprüche, echte CVEs. Die Beispiele zeigen, warum erfasste Versionen und erreichbare Verantwortliche einen Unterschied machen.
NGINX2Root
Ich hatte gehofft, euer Inventar würde bei „Webserver“ enden. Dann habt ihr die NGINX-Version notiert. Unangenehm.
NGINX2Root umfasst fünf im November 2026 veröffentlichte NGINX-Schwachstellen, darunter CVE-2026-123007. Aktivierte Funktionen und Konfiguration sind relevant.
Erfasste NGINX-Installationen und Paketversionen finden, den passenden Hersteller- oder Distributionshinweis prüfen und das zuständige Team erreichen.
Zum Sicherheitshinweis · Zusätzliche Quelle · CIRCL-AnalyseJava / Java4Shell
„Irgendwo läuft bestimmt Java“ war mein liebster Inventareintrag. Bearings verdirbt mir das Rätsel.
Oracle behob CVE-2026-114938 mit dem Update vom 17. November 2026. CISA rief dazu auf, betroffene Java-Laufzeitumgebungen einschließlich mitgelieferter Versionen zu identifizieren.
Anbieter und genauen Build der Laufzeitumgebung erfassen, Anwendung und Zuständige zuordnen und aktuelle Herstellerhinweise prüfen. „Java installiert“ reicht nicht.
Zum Sicherheitshinweis · Zusätzliche Quelle · CIRCL-AnalyseCisco Secure FMC
Inventar, ein benannter Verantwortlicher und Nachverfolgung? Ehrlich gesagt: miserable Arbeitsbedingungen.
Authentifizierungsumgehung in Cisco Secure FMC. 2026 wurde aktive Ausnutzung gemeldet; CISA listete die CVE am 9. September.
Erfasste Managementsysteme und Versionen finden, den Hinweis prüfen und dem richtigen Team einen konkreten nächsten Schritt geben.
Zum Sicherheitshinweis · Zusätzliche QuelleReact Server Components
Fünf Sterne fürs Finden der richtigen Server. Null Sterne für meine Karrierechancen.
Codeausführung ohne Authentifizierung in React Server Components, veröffentlicht am 3. Dezember 2025.
Komponentenversionen erfassen, nicht nur ‚React‘. Die Prüfung auf die passenden Installationen und Verantwortlichen eingrenzen.
Zum SicherheitshinweisFortiCloud SSO
Ich hatte gehofft, niemand erinnert sich an die Firmwareversion. Bearings hatte andere Pläne.
Authentifizierungsumgehung bei FortiCloud SSO. CERT-FR meldete am 28. Januar 2026 aktive Ausnutzung.
Erfasste Appliances und Firmware finden, die relevante SSO-Konfiguration prüfen und den Verantwortlichen erreichen.
Zum SicherheitshinweisQuellen geprüft am 19. November 2026. Historische Beispiele, kein Live-Bedrohungsfeed. Tatsächliche Betroffenheit und Maßnahmen anhand aktueller Herstellerhinweise prüfen.
Zwei Perspektiven. Ein zusammenhängender Ablauf.
Für Firmenverantwortliche
Ein Softwareproblem soll zu den möglicherweise betroffenen Systemen, den Belegen und einem klaren nächsten Schritt führen. Bearings bündelt zusammengehörige Prüfungen, zeigt Prioritäten und hält die Zuständigkeit fest.

Für CIRCL-Analysten
Freigegebenes Inventar teilnehmender Firmen durchsuchen. Gemeldete Softwareversionen vor einer CVE recherchieren, ihre Verbreitung prüfen und das zuständige Team erreichen.
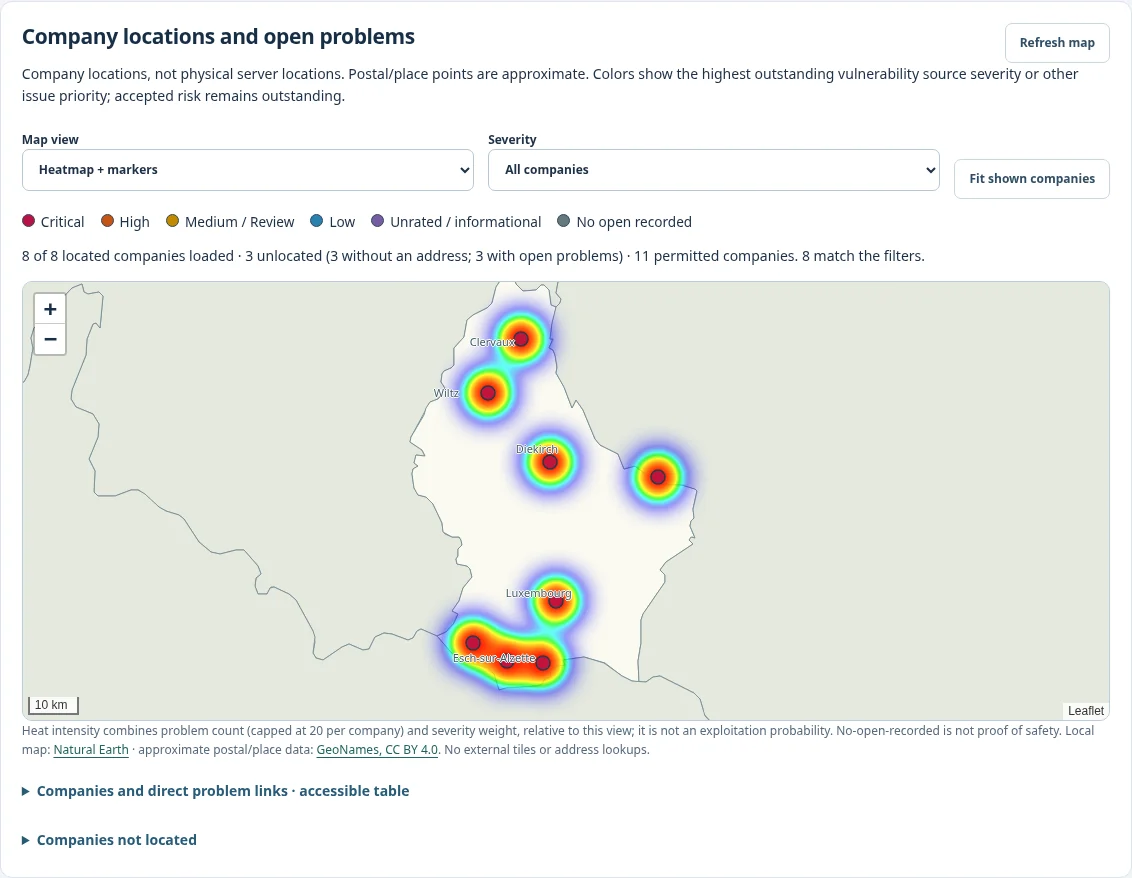
Firmenstandorte sind Näherungen und können von Serverstandorten abweichen. Die Karte beschreibt teilnehmendes Inventar, keine vollständige nationale Abdeckung.
Klein anfangen. Schritt für Schritt vorankommen.
Die Einladung des Firmenadmins annehmen oder eine neue Firma registrieren und die E-Mail bestätigen. Die Freigabe für CIRCL erfolgt gesondert.
Mit einem Kontakt und einer Domain oder einem Netz beginnen. Inventar manuell ergänzen, einen CSV-Import prüfen oder eine freigegebene NetBox-Quelle nutzen.
Versions- und Abdeckungslücken klären, Schwachstellenbelege prüfen und Maßnahmen zuweisen. Ein Treffer allein bestätigt keine Betroffenheit.
Daten regelmäßig bestätigen, Erreichbarkeit prüfen und Maßnahmen nachverfolgen. Der Assistent speichert den Fortschritt, damit Ihr Team später weitermachen kann.
DER OPTIONALE LINUX-CLIENT
Einmal auf Ihren Linux-Servern installieren: Der Bearings-Client meldet regelmäßig Softwareversionen an den CIRCL-Dienst. Updates werden sichtbar, ohne Paketlisten von Hand zu pflegen.
Paketversionen von Ubuntu, Debian und RPM-Systemen werden automatisch erfasst. Konfigurierte Versionsprüfungen können auch Software außerhalb des Paketmanagers abdecken.
Nutzen Sie einen begrenzten Rollout-Code mit Ihrem vorhandenen Verteilprozess. Jeder Rechner erzeugt seinen eigenen Schlüssel und sendet signierte Meldungen über HTTPS. Keine Dateien zum Zurückkopieren und Importieren.
Bearings gleicht unterstützte Distributionspakete mit Sicherheitsregeln der Hersteller ab und trennt potenzielle Probleme, ungeklärte Prüfungen und bereits im Paket enthaltene Korrekturen.
Bei vom Betreiber freigegebener, verwalteter NetBox können Hosts auch im richtigen Firmeninventar registriert werden. VM-Tags wie LXC, Incus, Proxmox oder VMware machen die Betriebsart sichtbar. Bestehende nur lesende Inventare bleiben nur lesend.
Den kostenlosen Dienst nutzenDas bestehende Ökosystem nutzen
Inventar
Freigegebene Importe von Geräten, virtuellen Maschinen, IP-Adressen und Netzbereichen im festgelegten Firmenumfang.

Schwachstellenbelege
Öffentliche Produktzuordnung und CVE-Belege zur Prüfung.

Risikokontext
Öffentliche Szenariodefinitionen und geprüfter firmenspezifischer Geschäftskontext.
Eigene MISP-Informationen
Optionale eigene API-Schlüssel; getrennte interne CIRCL-Recherche.
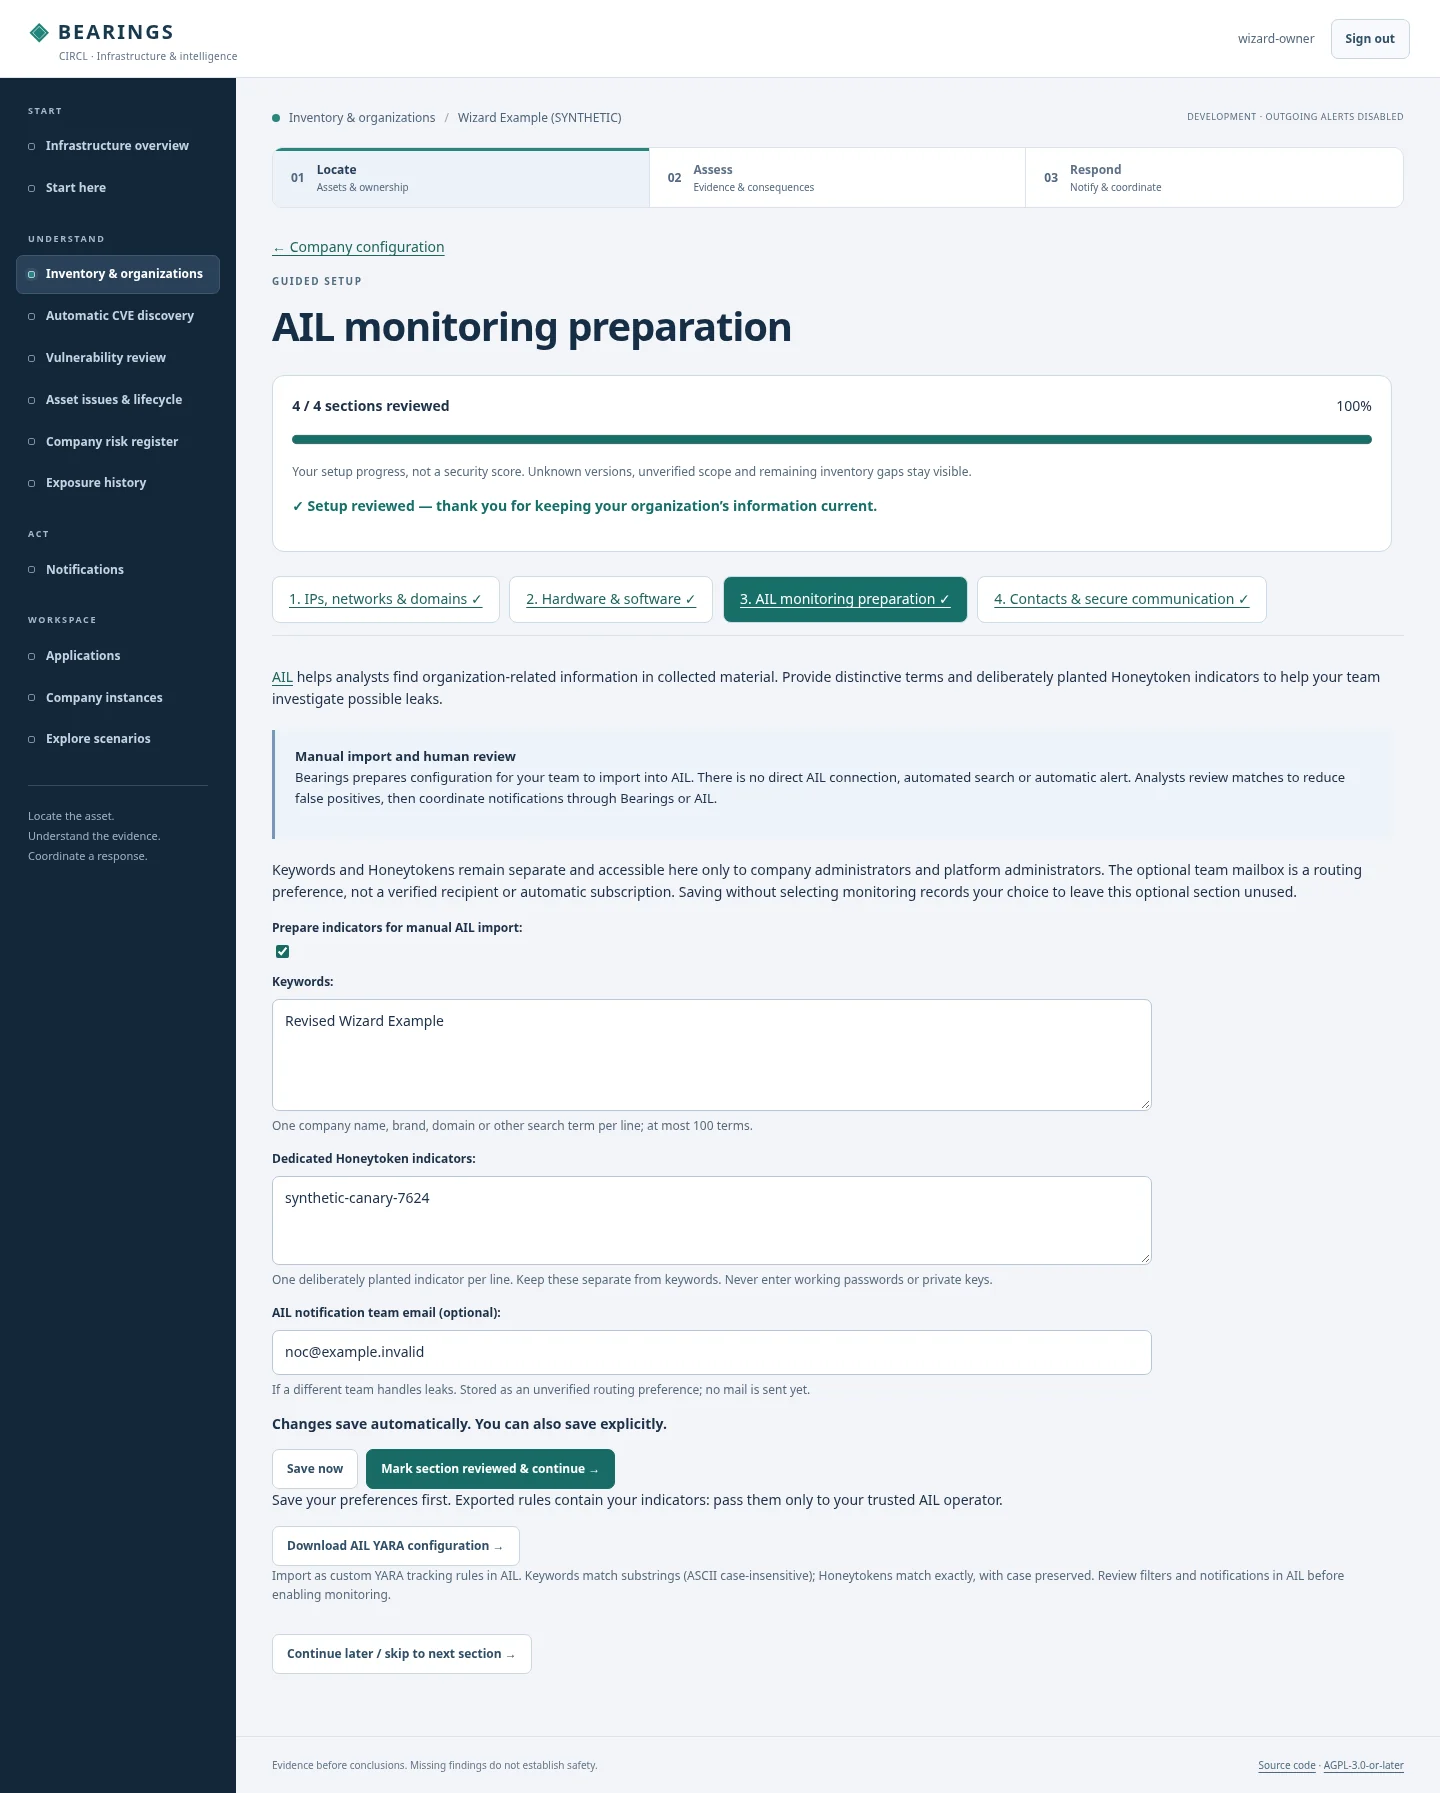
Monitoring-Konfiguration
Export von Suchbegriffen und Honeytokens zum manuellen Import und zur fachlichen Prüfung.
Koordination
Geprüfte Fall-/Ticketübergabe mit eigenständigen nativen Rechten.
Die Integrationen unterscheiden sich in Reife und Betriebsanforderungen. AIL ist ein manueller Export, der MISP-Cache ein begrenzter Pilot. Die grundlegenden Firmenabläufe erfordern kein Konto in jedem angebundenen Werkzeug.
Vertrauen braucht klare Grenzen
Firmenrollen und gesonderte CIRCL-Freigaben regeln den Infrastrukturzugriff. Persönliche MISP-Ansichten verwenden die Rechte ihres Inhabers.
Unbekannte Versionen, veraltete Quellen und fehlende Abdeckung ergeben kein grünes Sicherheitsversprechen.
Risikoakzeptanz, Empfängerauswahl und Benachrichtigungen werden geprüft. Bearings installiert keine Patches und macht nicht jeden Treffer zum Vorfall.
Diese Bearings-Installation wird von CIRCL betrieben. CIRCL ist das CERT für die Privatwirtschaft und Kommunen in Luxemburg. Das Gesetz vom 5. Mai 2026 zur Umsetzung von NIS2 nennt CIRCL als CSIRT; Artikel 9 benennt CIRCL als Koordinator für die koordinierte Offenlegung von Schwachstellen. Wir scannen nach Schwachstellen und unterstützen den freiwilligen Informationsaustausch, damit Organisationen frühzeitig handeln können.
Ja. Der von CIRCL betriebene Bearings-Dienst ist und bleibt kostenlos, auch nach der Registrierung. Beginnen Sie mit einem Verantwortlichen und einer Domain oder einem Netz und ergänzen Sie die Angaben später. Kollegen können per Einladung beitreten. Für optionale externe Werkzeuge gelten deren eigene Konto- und Betriebsanforderungen.
Nein. Ein zuständiger Ansprechpartner und eine Domain, IP-Adresse oder ein Netz reichen für den Einstieg. Hardware, Software und Versionen können später folgen. Der Assistent speichert Ihren Fortschritt; alle Bereiche sind auch einzeln erreichbar. Fehlende Angaben bleiben als Lücken im Inventar sichtbar.
Ein Treffer startet eine Prüfung. Produktname oder hoher CVSS-Wert beweisen allein nicht, dass eine Installation betroffen ist. Version, Exposition und Belege werden geprüft, Zuständige benannt und die getestete Maßnahme dokumentiert. Bearings installiert keine Updates und wertet eine leere Problemliste nicht als Nachweis erfolgreicher Behebung.
Bearings ist ein Entwicklungs- und Pilotprojekt mit automatisierten Tests und synthetischen Referenzumgebungen. Tests mit 40.000 Firmen und 1,2 Millionen Inventarobjekten waren innerhalb der dokumentierten Ressourcen- und Lastgrenzen erfolgreich. Das ist keine Produktionsfreigabe: Ein Dauertest auf der Zielumgebung, Rechte und Versionen realer Dienste, operativer E-Mail-Versand, überwachte Jobs, Backup/Restore, Aufbewahrung und der Widerruf nativer Konten müssen noch validiert werden.
BEARINGS · AGPL-3.0-OR-LATER
Bei CIRCL registrieren, E-Mail bestätigen und einen Verantwortlichen sowie eine Domain oder ein Netz hinterlegen. Nach der Bestätigung öffnet sich Ihr privater Firmenbereich; die Freigabe für CIRCL erfolgt gesondert.