Les bons systèmes en premier
Repérez les vérifications urgentes, les versions inconnues et les actions en retard, puis consultez les éléments probants.
LE SERVICE CIRCL POUR LES ENTREPRISES
Votre inventaire, vos vérifications de vulnérabilités et vos interlocuteurs dans un espace exploité par le CIRCL. Identifiez les priorités, attribuez la prochaine action et gardez votre équipe joignable.
Ce qu’en disent les vulnérabilités
Développement et phase piloteCommencez avec un contact et un domaine. Complétez l’inventaire à votre rythme.

Vue du produit · données synthétiques
Exploité par le CIRCL
Le CIRCL est le CERT du secteur privé et des communes au Luxembourg. La loi du 5 mai 2026 transposant NIS2 désigne le CIRCL comme CSIRT ; son article 9 lui confie la coordination de la divulgation coordonnée des vulnérabilités. Nous réalisons des scans de vulnérabilités et soutenons le partage volontaire d’informations pour permettre aux organisations d’agir plus tôt.
Un bénéfice concret pour votre équipe
Face à une alerte, retrouvez les systèmes et versions enregistrés, les éléments à vérifier et le bon responsable. Vous pouvez commencer petit, puis enrichir les données utiles à votre entreprise.
Repérez les vérifications urgentes, les versions inconnues et les actions en retard, puis consultez les éléments probants.
Centralisez les responsables et les contacts d’urgence. Les confirmations périodiques vous aident à garder ces données à jour.
Conservez NetBox ou importez un fichier CSV après vérification. Un contact et un domaine ou un réseau suffisent pour commencer.
De vrais problèmes. Avec un clin d’œil.
Des citations imaginaires, de vraies CVE. Ces exemples montrent l’intérêt de connaître ses versions et de pouvoir joindre les responsables.
NGINX2Root
J’espérais que votre inventaire s’arrêtait à « serveur web ». Puis vous avez noté la version de NGINX. Embarrassant.
NGINX2Root regroupe cinq vulnérabilités NGINX divulguées en novembre 2026, dont CVE-2026-123007. Les fonctions activées et la configuration comptent.
Retrouver les installations NGINX et versions de paquets enregistrées, vérifier l’avis de l’éditeur ou de la distribution et joindre l’équipe responsable.
Consulter l’avis de sécurité · Source complémentaire · Analyse du CIRCLJava / Java4Shell
« Il y a sûrement Java quelque part » était mon entrée d’inventaire préférée. Bearings gâche le mystère.
Oracle a corrigé CVE-2026-114938 dans sa mise à jour du 17 novembre 2026. La CISA appelle à identifier les runtimes affectés, y compris ceux fournis avec des applications.
Enregistrer l’éditeur et le build exact de l’environnement d’exécution, les associer à l’application et à son responsable, puis vérifier les consignes actuelles. « Java installé » ne suffit pas.
Consulter l’avis de sécurité · Source complémentaire · Analyse du CIRCLCisco Secure FMC
Un inventaire, un responsable désigné et du suivi ? Franchement, de terribles conditions de travail.
Contournement d’authentification dans Cisco Secure FMC. Exploitation signalée en 2026 ; ajout au catalogue CISA le 9 septembre.
Retrouver les plateformes de gestion et versions enregistrées, examiner l’avis et confier une action concrète à la bonne équipe.
Consulter l’avis de sécurité · Source complémentaireReact Server Components
Cinq étoiles pour trouver les bons serveurs. Zéro pour mes perspectives de carrière.
Exécution de code à distance sans authentification dans React Server Components, divulguée le 3 décembre 2025.
Enregistrer les versions des composants, pas seulement « React ». Cibler les installations à vérifier et les responsables à contacter.
Consulter l’avis de sécuritéFortiCloud SSO
J’espérais que personne ne se souviendrait de la version du firmware. Bearings avait d’autres projets.
Contournement d’authentification FortiCloud SSO. Le CERT-FR a relayé l’exploitation active le 28 janvier 2026.
Retrouver les équipements et firmwares enregistrés, vérifier la configuration SSO concernée et joindre le responsable.
Consulter l’avis de sécuritéSources vérifiées le 19 novembre 2026. Exemples historiques, pas un flux de menaces en direct. Vérifiez l’exposition et les mesures à partir des consignes actuelles de l’éditeur.
Deux perspectives, un même processus
Pour les équipes d’entreprise
Un problème logiciel doit mener aux équipements potentiellement concernés, aux éléments probants et à une prochaine action claire. Bearings regroupe les vérifications liées, rend les priorités visibles et consigne les responsabilités.

Pour les analystes CIRCL
Explorez l’inventaire autorisé des entreprises participantes. Recherchez une version signalée avant l’existence d’une CVE, examinez sa diffusion et contactez l’équipe responsable.
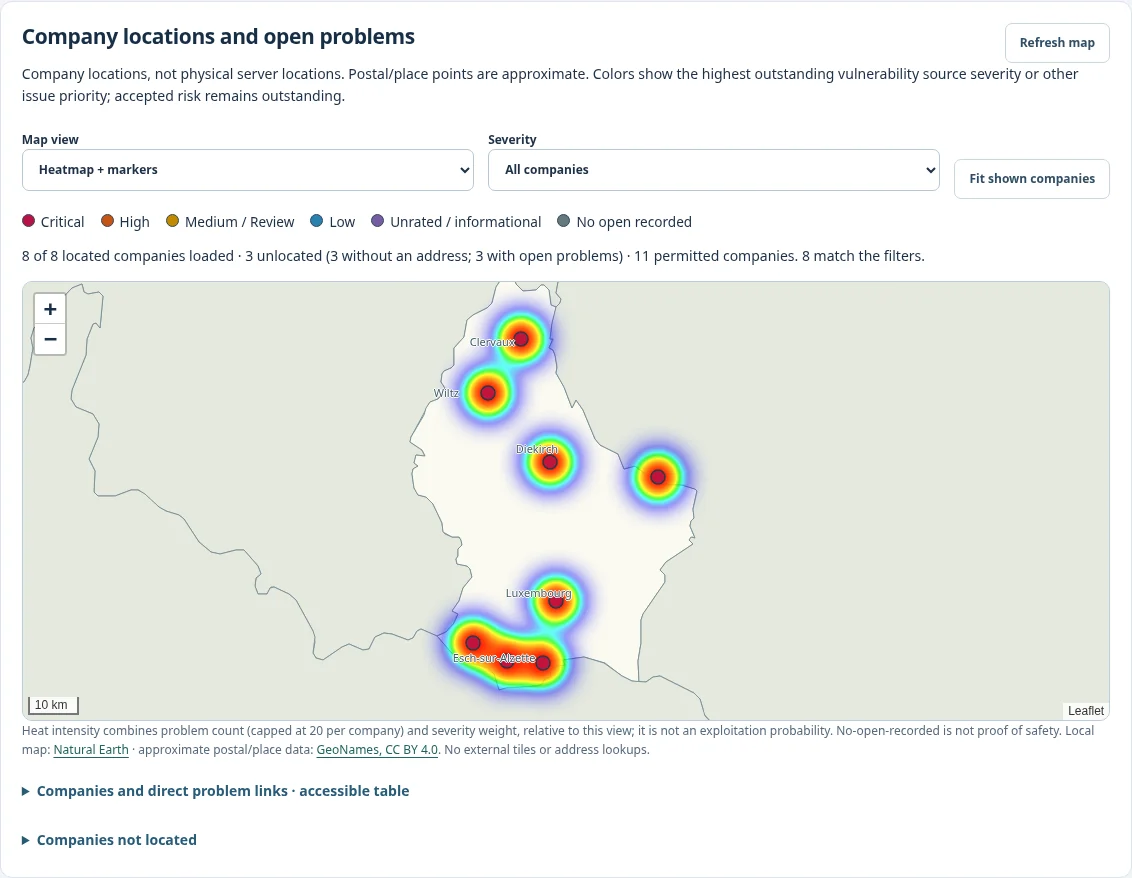
Les emplacements des entreprises sont approximatifs et peuvent différer de ceux des serveurs. La carte décrit les participants, sans prétendre à une couverture nationale complète.
Commencer petit, progresser ensemble
Acceptez l’invitation de votre administrateur ou inscrivez une nouvelle entreprise et confirmez votre e-mail. Le partage avec le CIRCL est validé séparément.
Commencez avec un contact et un domaine ou réseau. Complétez manuellement, vérifiez un import CSV ou réutilisez une source NetBox approuvée.
Examinez les lacunes de version et de couverture, les informations de vulnérabilité et les actions à attribuer. Une correspondance ne prouve pas à elle seule qu’un système est affecté.
Confirmez les données périodiquement, vérifiez la réactivité des contacts et suivez les actions. La configuration se sauvegarde pour permettre une reprise ultérieure.
LE CLIENT LINUX FACULTATIF
Installez-le une fois sur vos serveurs Linux. Le client Bearings transmet régulièrement les versions des logiciels au service CIRCL : les mises à jour deviennent visibles sans tenir des listes de paquets à la main.
Les versions des paquets Ubuntu, Debian et des systèmes RPM sont collectées automatiquement. Des contrôles configurés peuvent aussi couvrir les logiciels installés hors du gestionnaire de paquets.
Utilisez un code de déploiement limité avec vos outils habituels. Chaque machine crée sa propre clé et transmet des rapports signés via HTTPS. Aucun fichier à rapporter pour importation.
Bearings compare les paquets des distributions prises en charge aux règles de sécurité des éditeurs et distingue les problèmes potentiels, les vérifications non résolues et les correctifs déjà présents.
Avec une intégration NetBox gérée et activée par l’opérateur, les machines peuvent aussi être enregistrées dans l’inventaire de leur entreprise. Des tags de VM tels que LXC, Incus, Proxmox ou VMware précisent le type de déploiement. Les inventaires existants en lecture seule le restent.
Utiliser le service gratuitRéutiliser l’écosystème
Inventaire
Imports approuvés d’équipements, de machines virtuelles, d’adresses IP et de préfixes, limités au périmètre de l’entreprise.

Vulnérabilités
Correspondances avec le catalogue public de produits et éléments CVE à examiner.

Contexte de risque
Définitions publiques de scénarios et contexte métier propre à l’entreprise.
Renseignement de sécurité
Clés propres aux clients ; recherche interne CIRCL distincte.
Configuration de veille
Export de mots-clés et de honeytokens pour import manuel et examen par les analystes.
Coordination
Transferts vérifiés vers des dossiers et des tickets, avec des droits propres à chaque application.
La maturité et les conditions d’exploitation diffèrent selon l’intégration. AIL repose sur un export manuel ; le cache MISP est un pilote limité. Les fonctions de base ne nécessitent pas de compte dans chaque outil connecté.
La confiance repose sur des limites explicites
Les rôles d’entreprise et le partage distinct avec le CIRCL contrôlent l’accès. Les vues MISP personnelles utilisent les droits de leur propriétaire.
Versions inconnues, sources anciennes et couverture incomplète ne deviennent pas une garantie de sécurité.
L’acceptation des risques, le choix des destinataires et les communications sont soumis à vérification. Bearings n’installe pas de correctifs et ne transforme pas chaque correspondance en incident.
Cette installation Bearings est exploitée par le CIRCL. Le CIRCL est le CERT du secteur privé et des communes au Luxembourg. La loi du 5 mai 2026 transposant NIS2 désigne le CIRCL comme CSIRT ; son article 9 lui confie la coordination de la divulgation coordonnée des vulnérabilités. Nous réalisons des scans de vulnérabilités et soutenons le partage volontaire d’informations pour permettre aux organisations d’agir plus tôt.
Oui. Le service Bearings exploité par le CIRCL est gratuit et le restera, y compris après l’inscription. Commencez avec un responsable et un domaine ou un réseau, puis enrichissez les données. Les collègues peuvent rejoindre l’entreprise sur invitation. Les outils externes facultatifs conservent leurs propres conditions de compte et d’exploitation.
Non. Commencez par un contact responsable et un domaine, une adresse IP ou un réseau. Ajoutez ensuite le matériel, les logiciels et leurs versions. L’assistant sauvegarde la progression et les rubriques restent accessibles séparément. Les informations manquantes restent visibles comme des lacunes de couverture.
Une correspondance déclenche une vérification. Le nom du produit ou un score CVSS élevé ne prouve pas à lui seul qu’une installation est affectée. Vérifiez la version, l’exposition et les éléments probants, désignez un responsable et consignez l’action testée. Bearings n’installe pas de correctifs et ne considère pas une liste vide comme une preuve de remédiation.
Bearings est un projet en développement et en phase pilote, doté de tests automatisés et d’environnements de référence synthétiques. Des tests avec 40 000 entreprises et 1,2 million d’éléments d’inventaire ont réussi dans les limites documentées de ressources et de charge. Cela ne constitue pas une validation de production : les tests prolongés sur le déploiement cible, les droits et versions des services réels, la livraison des e-mails, la supervision des tâches, les sauvegardes et restaurations, la conservation et la révocation des comptes natifs restent à valider.
BEARINGS · AGPL-3.0-OR-LATER
Inscrivez-vous auprès du CIRCL, confirmez votre e-mail et ajoutez un responsable ainsi qu’un domaine ou réseau. Votre espace privé s’ouvre après confirmation ; le partage avec le CIRCL est validé séparément.